Libros sobre ciberseguridad: Defensa y respuesta
Blue team: monitorización, detección, investigación de incidentes y construcción de sistemas que sobreviven a un compromiso.
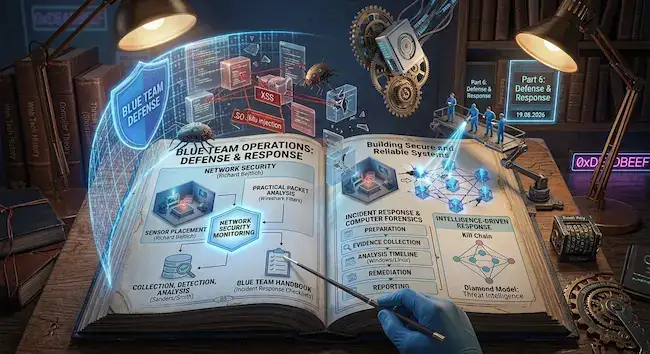
Sexta parte de nueve. Blue team: monitorización, detección, investigación de incidentes y construcción de sistemas que sobreviven a un compromiso.
Los libros ofensivos enseñan a encontrar un agujero. Estos enseñan a trabajar cuando el agujero ya lo ha encontrado otro.
Richard Bejtlich. The Practice of Network Security Monitoring (2013)
El libro base sobre monitorización de red. Su tesis central: la prevención fallará tarde o temprano, así que construye visibilidad.
Colocación de sensores y captura de tráfico, captura completa de paquetes frente a metadatos, Security Onion, análisis de actividad sospechosa, el proceso desde la detección hasta la escalada.
Chris Sanders. Practical Packet Analysis (3.ª edición, 2017)
Wireshark y la lectura del tráfico a nivel de paquete. Una habilidad que hace falta tanto en seguridad como al depurar producción.
Captura de tráfico en distintas topologías, filtros, análisis de TCP, DNS y HTTP, diagnóstico de una red lenta, reconocimiento de escaneos, ataques a ARP y tráfico malicioso.
Chris Sanders, Jason Smith. Applied Network Security Monitoring (2013)
La continuación del tema de Bejtlich, con el acento puesto en el proceso de trabajo del analista y en las herramientas.
Recolección, detección y análisis como tres funciones separadas, reglas de Snort y Bro, indicadores de compromiso, inteligencia de amenazas, métricas del centro de monitorización.
Jason Luttgens, Matthew Pepe, Kevin Mandia. Incident Response & Computer Forensics (3.ª edición, 2014)
La metodología de respuesta del equipo que investigó las mayores intrusiones de los años dos mil.
Preparación ante un incidente, recogida de pruebas sin estropearlas, forense de Windows y Linux, análisis de línea temporal, eliminación de la presencia del atacante, informes y aspectos legales.
Scott Roberts, Rebekah Brown. Intelligence-Driven Incident Response (2017)
Cómo enlazar la inteligencia de amenazas con la respuesta para que la primera no se convierta en una suscripción a listas de indicadores.
El ciclo de inteligencia, los modelos Kill Chain y Diamond, la atribución y sus límites, recogida y tratamiento de datos sobre amenazas, difusión de los resultados dentro de la organización.
Don Murdoch. Blue Team Handbook: Incident Response Edition
Un manual de bolsillo para el analista de guardia: comandos, listas de comprobación, secuencias de actuación.
Primeros pasos ante un incidente, obtención de artefactos, comandos de Windows y Linux para una comprobación rápida, análisis de registros, plantillas de documentación.
Heather Adkins y otros. Building Secure and Reliable Systems (2020)
La experiencia de Google construyendo sistemas donde seguridad y fiabilidad se diseñan juntas. La editorial publicó el libro en acceso abierto.
Diseño contando con fallos y compromisos, privilegios mínimos y control de cambios, seguridad de la cadena de suministro del código, respuesta en una infraestructura grande, cultura y organización de los procesos.