Libri sulla cybersicurezza: Difesa e risposta
Blue team: monitoraggio, rilevamento, indagine sugli incidenti e costruzione di sistemi che sopravvivono a una compromissione.
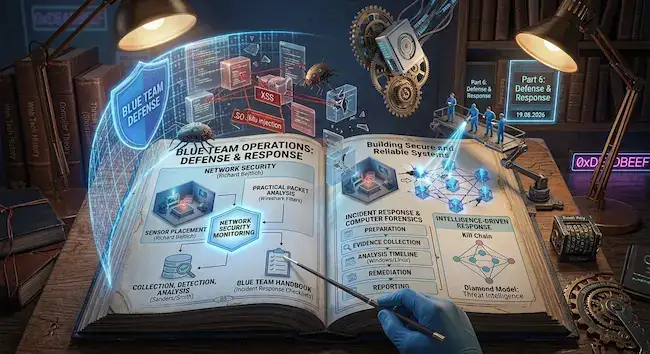
Sesta parte di nove. Blue team: monitoraggio, rilevamento, indagine sugli incidenti e costruzione di sistemi che sopravvivono a una compromissione.
I libri offensivi insegnano a trovare un buco. Questi insegnano a lavorare quando il buco l'ha già trovato qualcun altro.
Richard Bejtlich. The Practice of Network Security Monitoring (2013)
Il libro di base sul monitoraggio di rete. La tesi centrale: la prevenzione prima o poi cederà, quindi costruite visibilità.
Posizionamento dei sensori e raccolta del traffico, cattura integrale dei pacchetti contro i metadati, Security Onion, analisi dell'attività sospetta, il processo dal rilevamento all'escalation.
Chris Sanders. Practical Packet Analysis (3ª edizione, 2017)
Wireshark e la lettura del traffico a livello di pacchetto. Una competenza che serve tanto nella sicurezza quanto nel debug in produzione.
Cattura del traffico in topologie diverse, filtri, analisi di TCP, DNS e HTTP, diagnosi di una rete lenta, riconoscimento di scansioni, attacchi ad ARP e traffico malevolo.
Chris Sanders, Jason Smith. Applied Network Security Monitoring (2013)
La prosecuzione del tema di Bejtlich, con l'accento sul processo di lavoro dell'analista e sugli strumenti.
Raccolta, rilevamento e analisi come tre funzioni distinte, regole Snort e Bro, indicatori di compromissione, threat intelligence, metriche di un centro di monitoraggio.
Jason Luttgens, Matthew Pepe, Kevin Mandia. Incident Response & Computer Forensics (3ª edizione, 2014)
Una metodologia di risposta dal gruppo che ha indagato sulle maggiori intrusioni degli anni Duemila.
Preparazione all'incidente, raccolta delle prove senza rovinarle, analisi forense su Windows e Linux, analisi della cronologia, rimozione della presenza dell'attaccante, rendicontazione e aspetti legali.
Scott Roberts, Rebekah Brown. Intelligence-Driven Incident Response (2017)
Come legare la threat intelligence alla risposta, perché la prima non si riduca a un abbonamento a liste di indicatori.
Il ciclo dell'intelligence, i modelli Kill Chain e Diamond, l'attribuzione e i suoi limiti, raccolta e trattamento dei dati sulle minacce, diffusione dei risultati dentro l'organizzazione.
Don Murdoch. Blue Team Handbook: Incident Response Edition
Un prontuario tascabile per l'analista di turno: comandi, liste di controllo, sequenze di azioni.
I primi passi durante un incidente, acquisizione degli artefatti, comandi Windows e Linux per una verifica rapida, analisi dei log, modelli per la documentazione.
Heather Adkins e altri. Building Secure and Reliable Systems (2020)
L'esperienza di Google nel costruire sistemi in cui sicurezza e affidabilità si progettano insieme. L'editore ha reso il libro disponibile ad accesso libero.
Progettare mettendo in conto guasti e compromissioni, privilegi minimi e controllo delle modifiche, sicurezza della catena di fornitura del codice, risposta in una grande infrastruttura, cultura e organizzazione dei processi.