Livros sobre cibersegurança: Investigações jornalísticas
Jornalismo e memórias: operações reais, consequências reais e nomes revelados.
Oitava parte de nove. Jornalismo e memórias: operações reais, consequências reais e nomes revelados.
Leem-se como thrillers e ao mesmo tempo dão o que não há nos manuais: a escala, a motivação de cada lado e o preço de um erro.
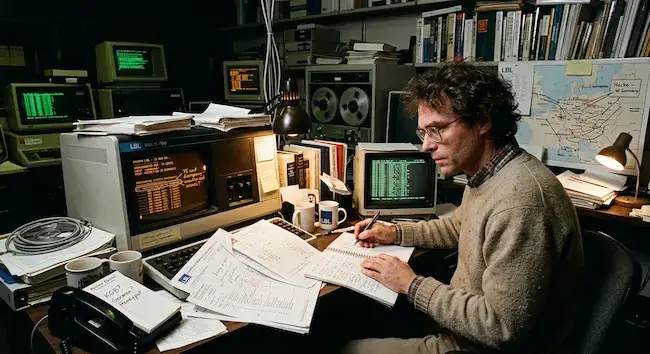
Clifford Stoll. The Cuckoo's Egg (1989)
Um astrônomo encontra uma diferença de 75 centavos na cobrança do laboratório e, um ano depois, chega a uma rede de espionagem que trabalhava para o KGB. A primeira caçada documentada a um invasor de rede.
Detecção por anomalia, armadilhas e iscas, registro e preservação de provas, lidar com órgãos que não entendem o problema, atribuição sem ferramentas modernas.
Kim Zetter. Countdown to Zero Day (2014)
A história completa do Stuxnet: como foi encontrado, como foi desmontado e o que fez com as centrífugas de Natanz.
Vulnerabilidades de dia zero e seu mercado, código assinado com certificados roubados, a travessia do isolamento físico, ataque a controladores industriais, armas cibernéticas e a ausência de regras para seu uso.
Andy Greenberg. Sandworm (2019)
A crônica do grupo que apagou a luz na Ucrânia e soltou o NotPetya, que custou bilhões à economia mundial.
Ataques a redes elétricas, malware sem meio de ser detido, comprometimento da cadeia de suprimento de software, danos colaterais de operações estatais, o problema da resposta.
Nicole Perlroth. This Is How They Tell Me the World Ends (2021)
Sobre o mercado das vulnerabilidades de dia zero: quem compra, por quanto e o que acontece quando um Estado acumula falhas em vez de fechá-las.
Economia dos exploits, corretores e intermediários, software espião comercial, o vazamento do arsenal da NSA, o conflito entre as missões ofensiva e defensiva do Estado.
Kevin Poulsen. Kingpin (2011)
A história de Max Butler, que dominou o mercado de cartões roubados engolindo os fóruns concorrentes. Escrita por um ex-hacker que virou jornalista.
O carding como economia, confiança e reputação nas comunidades criminosas, invadir os concorrentes, o papel dos informantes, as provas em processos digitais.
Nick Bilton. American Kingpin (2017)
O Silk Road, da ideia à prisão, contado ao mesmo tempo pelo lado do criador e pelo lado da investigação.
Serviços ocultos e criptomoeda, segurança operacional e o acúmulo de seus erros, desanonimização a partir de publicações antigas, corrupção dentro da equipe de investigação.
Andy Greenberg. Tracers in the Dark (2022)
A continuação do tema: como a análise de blockchain transformou uma moeda «anônima» em instrumento de investigação.
Agrupamento de endereços, desanonimização de transações, apreensão de criptoativos, investigações de plataformas internacionais, os limites da privacidade em registros públicos.
Joseph Menn. Cult of the Dead Cow (2019)
A história do grupo que cunhou o termo «hacktivismo» e influenciou o setor mais do que se costuma reconhecer.
Divulgação de vulnerabilidades e as disputas sobre publicação responsável, primeiras ferramentas de acesso remoto, pressão sobre os fabricantes, a passagem dos hackers às corporações e à política.
Joseph Cox. Dark Wire (2024)
O FBI lança seu próprio mensageiro «seguro» para criminosos e passa três anos lendo a correspondência de dezenas de milhares de usuários.
A confiança em plataformas fechadas, um backdoor no nível do próprio serviço, metadados e a escala da interceptação, as consequências jurídicas de operações desse tipo.
Edward Snowden. Permanent Record (2019)
Memórias de dentro: como é o trabalho de um terceirizado com acesso máximo e como se toma a decisão de levar tudo aquilo para fora.
Como são feitos os sistemas de coleta massiva de dados, o controle interno de acessos e seus buracos, a segurança operacional ao preparar um vazamento, a motivação de quem está dentro.